Lima lembaga pemerintah federal Amerika Serikat merilis peringatan keamanan siber bersama menyusul terdeteksinya aktivitas serangan siber aktif yang menargetkan sistem pendingin industri dan infrastruktur pemantauan rantai dingin (cold chain) di tingkat global. Peringatan terpadu tersebut diterbitkan secara resmi pada awal November 2026 oleh Cybersecurity and Infrastructure Security Agency (CISA), Federal Bureau of Investigation (FBI), Department of Health and Human Services (HHS), Department of Agriculture (USDA), serta Department of Transportation (DoT).
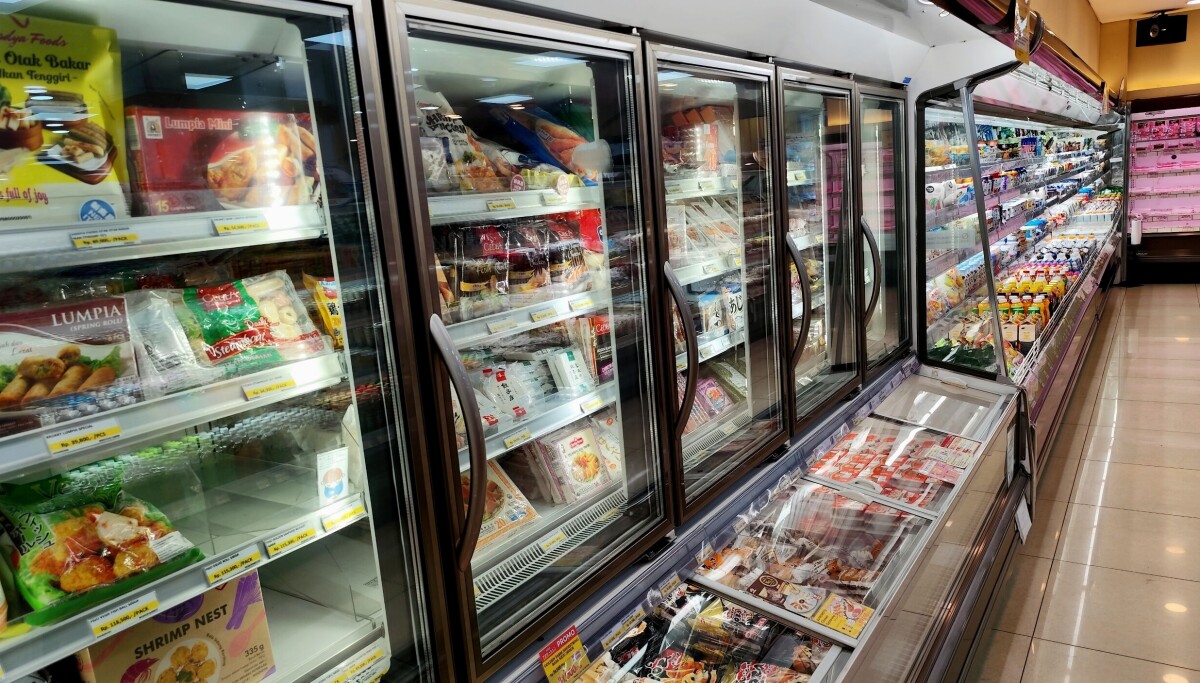
Dalam dokumen panduan mitigasi bersama tersebut, para penyelidik federal mengungkapkan bahwa aktor ancaman siber secara aktif membidik pengendali suhu elektronik (electronic temperature controllers) dan pengendali pendingin komersial yang digunakan di berbagai fasilitas vital. Sasaran serangan mencakup gudang penyimpanan beku skala besar, pusat logistik rantai dingin, jaringan ritel grosir makanan, armada transportasi kargo berpendingin, hingga instalasi penyimpanan bahan kimia dan fasilitas medis yang mengandalkan stabilitas temperatur presisi.
Modus operandi yang ditemukan di lapangan bertumpu pada eksploitasi sistem yang tidak ditambal atau perangkat kendali yang dibiarkan terekspos langsung ke jaringan internet publik tanpa perlindungan memadai. Lembaga federal mengidentifikasi tiga vektor kompromi utama yang paling kerap dimanfaatkan penyerang: pengabaian mekanisme otentikasi (authentication bypass), penyuntikan kode sembarang (arbitrary code injection), dan penyalahgunaan konfigurasi lemah seperti penggunaan kredensial bawaan pabrik yang tidak pernah diperbarui oleh operator fasilitas.
Dampak dari intrusi ini melampaui kebocoran data digital biasa karena langsung memicu kerusakan fisik pada operasional harian. Ketika penyerang berhasil menguasai antarmuka kendali, mereka memanipulasi parameter operasional sistem secara sepihak. Salah satu manuver paling berbahaya adalah memaksa unit mesin pendingin masuk ke dalam siklus pemanasan dan pencairan es (defrost cycle) secara terus-menerus tanpa henti.
Tindakan sabotase temperatur tersebut memicu sejumlah konsekuensi serius. Selain memperpendek usia operasional kompresor pendingin dan komponen mekanis mesin, beban kerja termal yang ekstrem dapat memicu korsleting listrik hingga menciptakan bahaya kebakaran fisik di ruang kompresor. Di sisi inventaris, fluktuasi panas yang mendadak menyebabkan pembusukan massal komoditas pangan segar serta merusak integritas termolabil pada obat-obatan, plasma darah, dan vaksin yang disimpan. Penyerang juga kerap memutus arus telemetri pemantau, menciptakan kondisi denial-of-view yang membuat operator fasilitas tidak menyadari bahwa komoditas mereka telah berada di temperatur kritis selama berjam-jam.
Peringatan dari otoritas Amerika Serikat ini menyusul rentetan insiden gangguan pendingin yang sebelumnya melanda ratusan supermarket dan fasilitas grosir di kawasan Eropa, termasuk Prancis, Belgia, Irlandia, Luksemburg, dan Swedia. Dalam sejumlah insiden di benua tersebut, pengendali sistem pendingin komersial yang terhubung via protokol web dibobol secara jarak jauh dan suhunya dinaikkan drastis hingga mencapai 50 derajat Celsius, merusak stok makanan dingin dan memaksa pengelola memusnahkan berton-ton produk demi mencegah keracunan pangan.
Kerentanan sistem pendingin komersial berakar pada konvergensi antara teknologi operasional (operational technology/OT) lawas dengan jaringan IP modern. Banyak unit kontrol industri dirancang puluhan tahun silam dengan asumsi jaringan lokal yang terisolasi sepenuhnya dari dunia luar. Ketika integrasi gedung pintar dan pemantauan jarak jauh mulai diadopsi massal, perangkat-perangkat ini sering kali langsung disambungkan ke modem internet atau jaringan kantor biasa demi kemudahan remote management pihak ketiga, tanpa disertai enkripsi, segmentasi virtual (VLAN), maupun dinding pemisah (firewall) khusus industri.
Menanggapi eskalasi ancaman tersebut, CISA dan FBI mendesak seluruh pemilik serta pengelola fasilitas berpendingin untuk segera melakukan audit inventaris dan memperketat postur pertahanan mereka. Langkah prioritas yang diinstruksikan mencakup pemutusan seluruh perangkat pengendali suhu dari paparan langsung internet publik, pergantian seluruh kata sandi bawaan dengan kredensial kuat yang unik, penonaktifan port manajemen jarak jauh yang tidak esensial, serta penerapan otentikasi multifaktor yang ketat pada setiap akses VPN teknisi. Lembaga pemerintah juga menganjurkan operator untuk menyelaraskan pertahanan jaringan mereka dengan panduan Cross-Sector Cybersecurity Performance Goals (CPGs) yang dirumuskan CISA bersama National Institute of Standards and Technology (NIST).
Direktur Operasi Cabang Siber FBI Brett Leatherman menegaskan bahwa sistem rantai dingin merupakan sasaran empuk yang kian diminati peretas karena posisi strategisnya yang menopang kebutuhan dasar masyarakat, mulai dari ketahanan pangan hingga layanan kesehatan darurat. Pejabat keamanan siber CISA menambahkan bahwa setiap entitas bisnis yang mengandalkan pendingin industri harus mengasumsikan sistem mereka sebagai target potensial, dan wajib memperlakukan anomali siklus pemanasan yang tidak wajar sebagai indikator kuat terjadinya kompromi siber, bukan semata kerusakan mekanis rutin.
Bagi lanskap keamanan siber modern, peringatan ini menggarisbawahi pergeseran batas risiko infrastruktur digital. Ancaman siber tidak lagi berbatas pada enkripsi basis data atau pembajakan email korporat, melainkan telah menjelma menjadi ancaman fisik langsung terhadap kestabilan rantai pasok dunia nyata. Selama otomasi industri pendingin dipandang sekadar sebagai perkakas utilitas belakang gedung yang luput dari disiplin tata kelola siber, pintu masuk bagi sabotase fisik akan terus terbuka lebar.
Sumber Cybersecurity and Infrastructure Security Agency (CISA), "US Government Partners Urge Hardening Industrial Refrigeration and Cold Chain Monitoring Systems", Cybersecurity Advisory & Fact Sheet bersama FBI, HHS, USDA, dan DoT, November 2026 (https://www.cisa.gov/resources-tools/resources/us-government-partners-urge-hardening-industrial-refrigeration-and-cold-chain-monitoring-systems). Sumber tambahan: Federal Bureau of Investigation / IC3, "Cybersecurity Advisory: Malicious Cyber Activity Targeting Industrial Refrigeration and Cold Chain Monitoring Systems", CSA 261105 (https://ic3.gov/CSA/2026/261105.pdf); The Register, liputan investigasi insiden defroster supermarket global (https://theregister.com/security/2026/11/05/feds-warn-grocers-dont-chill-on-cyber-defenses-as-freezer-hacking-spree-heats-up/5307978); The Hacker News, laporan teknis vektor eksploitasi pengendali OT (https://thehackernews.com/2026/11/us-agencies-warn-refrigeration.html).