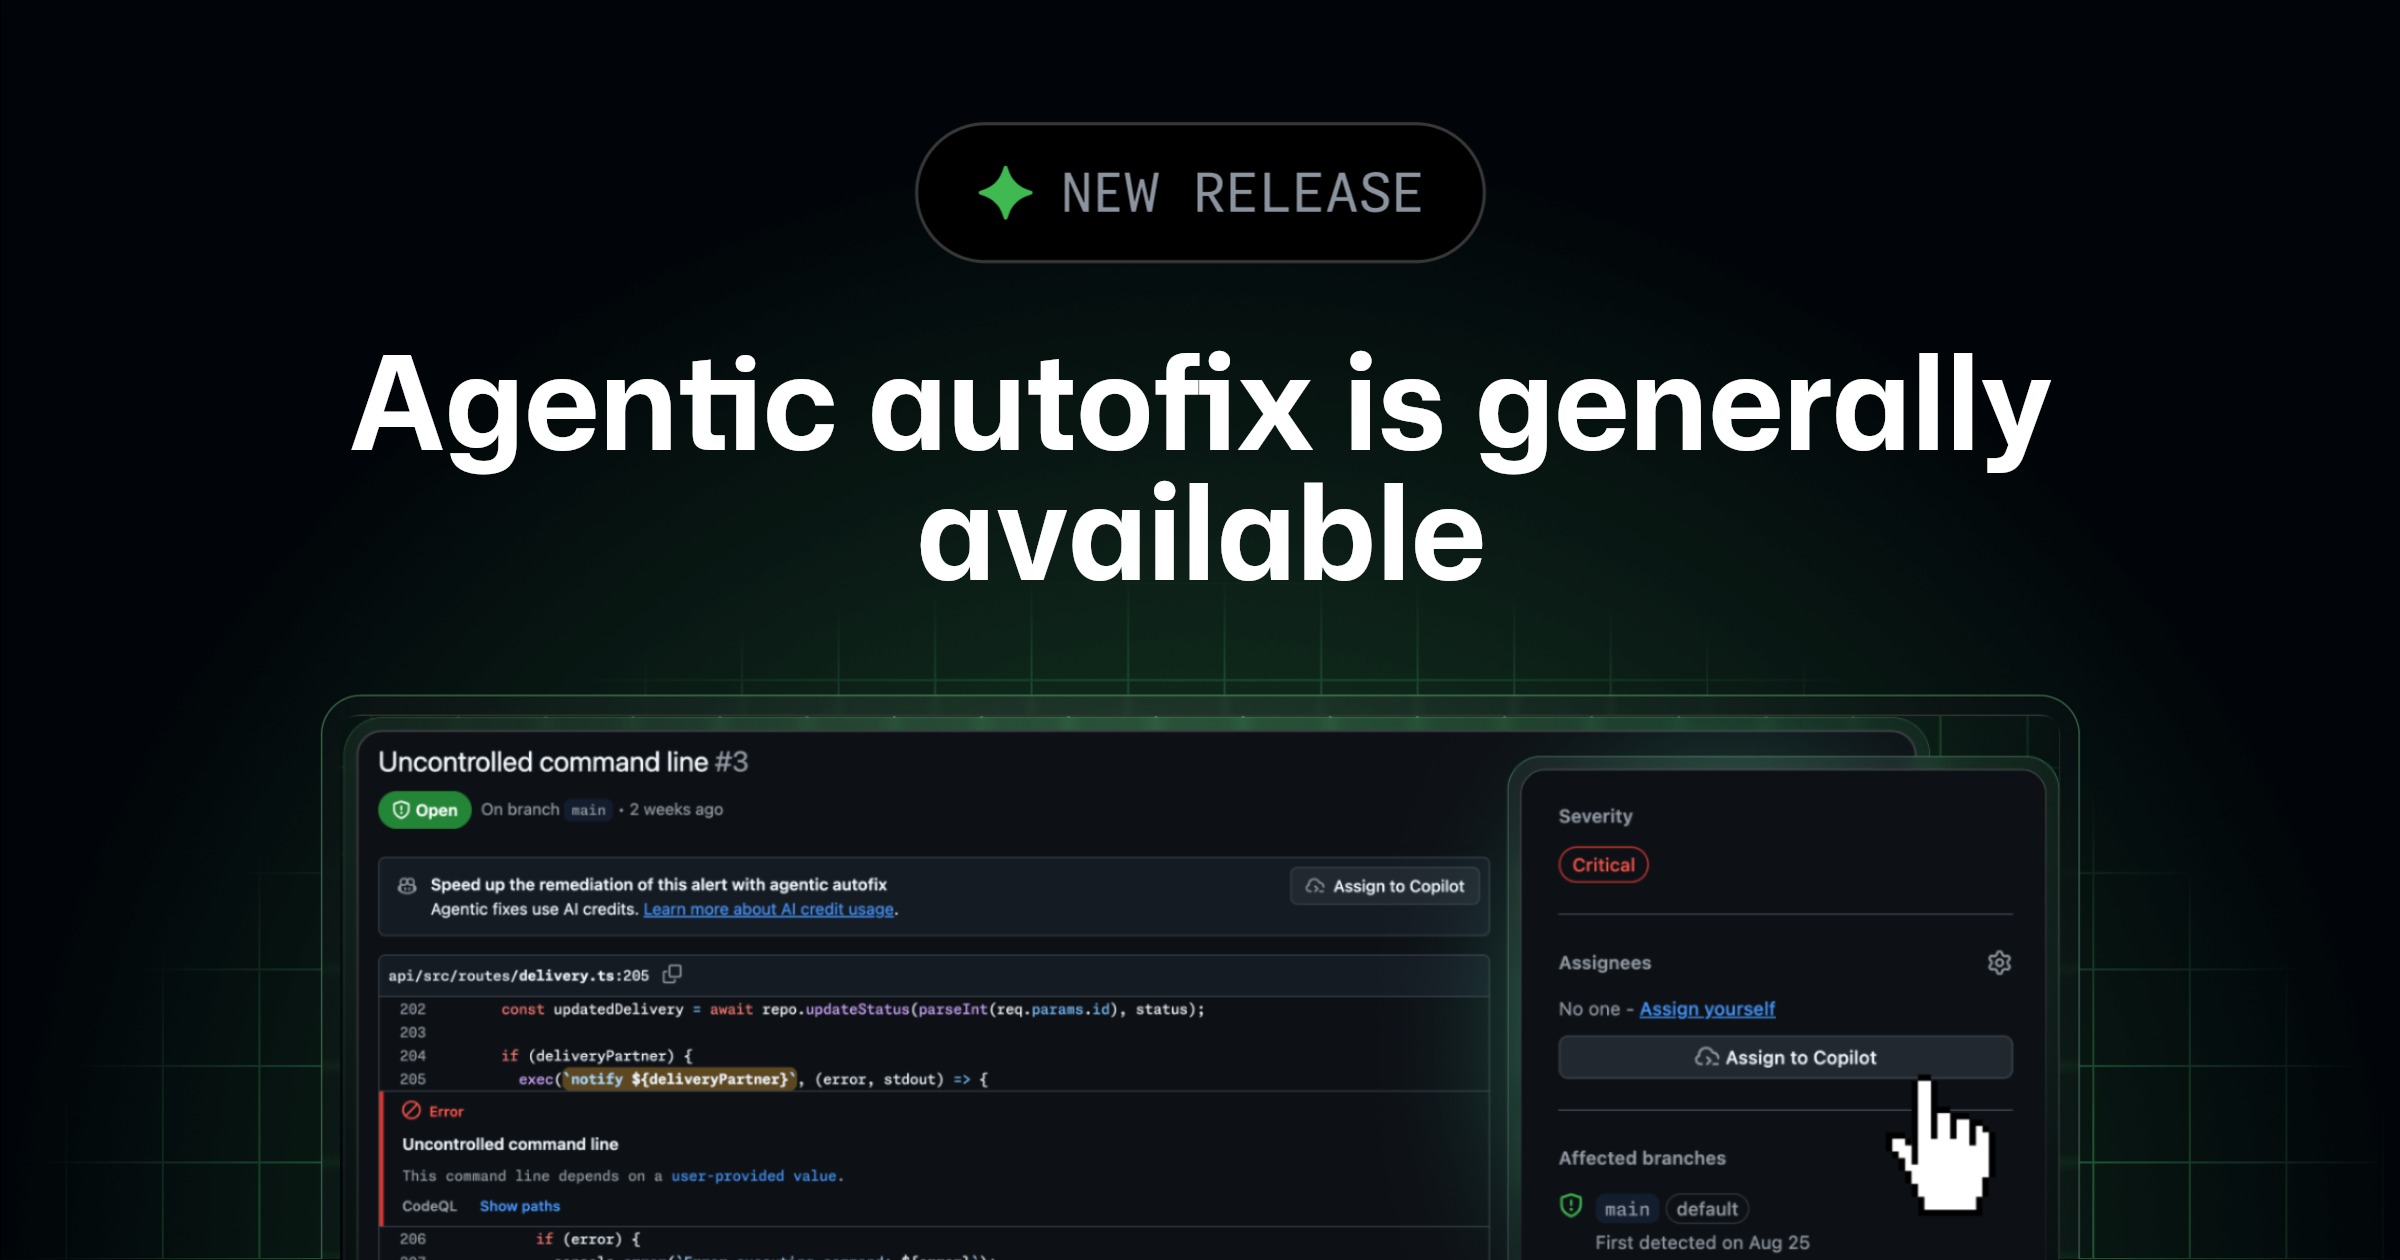
GitHub membawa Agentic Autofix untuk Code Scanning ke ketersediaan umum pada 15 Oktober 2026. Fitur ini memakai agen AI untuk membantu memperbaiki alert keamanan, membuat perubahan pada branch, menjalankan validasi, lalu membuka pull request yang bisa ditinjau tim. Peralihan dari public preview ke general availability membuat alurnya lebih siap dipakai, tetapi bukan berarti GitHub mengubahnya menjadi tombol untuk menggabungkan perbaikan secara otomatis ke produksi.
Agentic Autofix bekerja pada tahap yang biasanya memakan waktu setelah sebuah alat pemindaian menemukan masalah. Alert memberi sinyal bahwa ada pola kode yang berisiko, tetapi engineer masih perlu mencari file yang tepat, memahami jalur data, menyusun perubahan, dan memastikan perbaikan tidak merusak perilaku lain. GitHub mencoba menyerahkan sebagian pekerjaan berulang itu kepada agen, dengan hasil akhir berupa perubahan yang terlihat sebagai pull request.
Yang berubah setelah general availability
Sebelumnya, Agentic Autofix tersedia dalam public preview. Menurut pengumuman GitHub, versi yang kini tersedia umum dapat digunakan oleh pelanggan GitHub Code Security untuk membantu memperbaiki alert Code Scanning. GitHub menjelaskan bahwa alurnya mendukung alert dari CodeQL maupun alat analisis pihak ketiga yang terhubung ke Code Scanning. Detail akses tetap bergantung pada paket dan konfigurasi keamanan organisasi.
Kata “agentic” di sini merujuk pada cara kerja bertahap, bukan sekadar model yang menulis potongan kode dari satu instruksi. Agen dapat membaca konteks yang relevan, mengusulkan perubahan, menguji hasilnya, dan mengembalikan pekerjaan ke alur pull request. Setiap tahap tetap memiliki batas: agen bekerja dalam konteks repositori dan izin yang diberikan, sementara perubahan harus melewati mekanisme review yang sudah dipakai tim.
GitHub juga mempertahankan pola yang penting untuk keamanan: perbaikan tidak diam-diam mengubah branch utama. Perubahan datang sebagai pull request sehingga pemilik kode dapat membaca diff, memeriksa hasil analisis ulang, menjalankan pemeriksaan tambahan, dan menolak usulan yang tidak cocok. Untuk organisasi yang sudah menerapkan aturan wajib review atau status check, Agentic Autofix masuk ke jalur yang sama, bukan jalur khusus di luar kebijakan.
Perbaikan otomatis tetap perlu bukti
Ada perbedaan antara menghilangkan sebuah alert dan membuktikan bahwa masalahnya benar-benar selesai. Perubahan yang membuat scanner berhenti melaporkan temuan bisa saja memindahkan bug, mengubah perilaku aplikasi, atau menutup gejala tanpa memperbaiki akar masalah. Karena itu, hasil validasi dan isi pull request lebih penting daripada klaim bahwa agen dapat memperbaiki kode secara otomatis.
Dalam praktiknya, tim masih perlu memeriksa beberapa hal. Apakah perubahan hanya menyentuh jalur yang relevan? Apakah input yang sama tetap aman ketika datang dari endpoint lain? Apakah sanitasi atau validasi baru tidak merusak pengguna yang sah? Apakah test yang dijalankan cukup untuk bagian sistem yang berubah? Agentic Autofix dapat mengurangi pekerjaan awal, tetapi tidak mengetahui seluruh kontrak bisnis sebuah aplikasi hanya dari satu alert.
Batas ini juga berlaku untuk proyek yang memakai lebih dari satu alat pemindaian. CodeQL, scanner pihak ketiga, test aplikasi, dan pengetahuan engineer dapat menunjukkan bagian masalah yang berbeda. Satu pull request yang dibuat agen perlu dibaca sebagai usulan terukur di dalam sistem pertahanan berlapis, bukan sebagai putusan akhir bahwa repositori sudah aman.
Memori dan konteks membuat agen lebih berguna—sekaligus lebih sensitif
GitHub sebelumnya menambahkan Copilot Memory ke Agentic Autofix dalam public preview. Fitur itu memungkinkan pola keamanan yang ditemukan dari repositori dipakai kembali dalam pekerjaan berikutnya. Misalnya, sebuah proyek mungkin memiliki cara khusus untuk memvalidasi input, membungkus error, atau memanggil library sanitizer. Konteks semacam itu dapat membantu agen menghindari saran generik yang tidak cocok dengan gaya kode proyek.
Namun, memori yang salah atau sudah kedaluwarsa dapat mengulang pola yang keliru. Itulah sebabnya scope, kontrol penghapusan, dan kemampuan meninjau memori penting untuk keamanan. Tim perlu mengetahui konteks apa yang dipakai agen dan kapan konteks itu tidak lagi berlaku. Pull request memberi jejak perubahan, tetapi jejak tersebut tidak menggantikan pemeriksaan terhadap sumber pengetahuan yang membentuk saran agen.
Perubahan ini menunjukkan arah yang lebih besar dalam fitur coding berbasis AI. GitHub tidak hanya menjual model yang menghasilkan fungsi baru, tetapi menghubungkan model ke alert, branch, test, izin, dan review. Nilainya muncul ketika setiap langkah dapat diaudit. Risikonya muncul ketika tim menganggap koneksi antarsistem sebagai alasan untuk mengurangi pengawasan.
Bukan pengganti tim keamanan
General availability membuat Agentic Autofix lebih mudah dimasukkan ke prosedur harian, terutama untuk alert yang berulang dan memiliki pola perbaikan yang jelas. Tim kecil dapat menghemat waktu pada pekerjaan mekanis. Tim besar dapat menggunakannya untuk membuat lebih banyak usulan perbaikan tanpa menambah jumlah engineer secara proporsional. Tetapi efisiensi itu hanya masuk akal bila organisasi memiliki aturan review, test, dan eskalasi yang tegas.
Bagi pemilik repositori, cara paling aman membaca fitur ini sederhana: perlakukan keluaran agen sebagai pull request dari kontributor yang cepat, bukan sebagai patch yang otomatis benar. Tinjau perubahan, cek hasil scanner dan test, pastikan izin sesuai, lalu gabungkan hanya setelah konteks aplikasinya dipahami. GitHub sedang memperpendek jarak dari deteksi ke perbaikan; keputusan bahwa perbaikan itu layak tetap berada di tangan manusia.
Sumber - GitHub Changelog, “Agentic Autofix for code scanning alerts is now generally available”, 15 Oktober 2026: https://github.blog/changelog/2026-10-15-agentic-autofix-for-code-scanning-alerts-general-availability/
Sumber - GitHub Changelog, “Agentic autofix for code scanning alerts in public preview”: https://github.blog/changelog/2026-07-10-agentic-autofix-for-code-scanning-alerts-in-public-preview/ - GitHub Changelog, “Agentic autofix now uses Copilot Memory”: https://github.blog/changelog/2026-09-25-agentic-autofix-now-uses-copilot-memory/ - GitHub Docs, “About code scanning autofix”: https://docs.github.com/en/code-security/code-scanning/managing-code-scanning-alerts/about-code-scanning-autofix