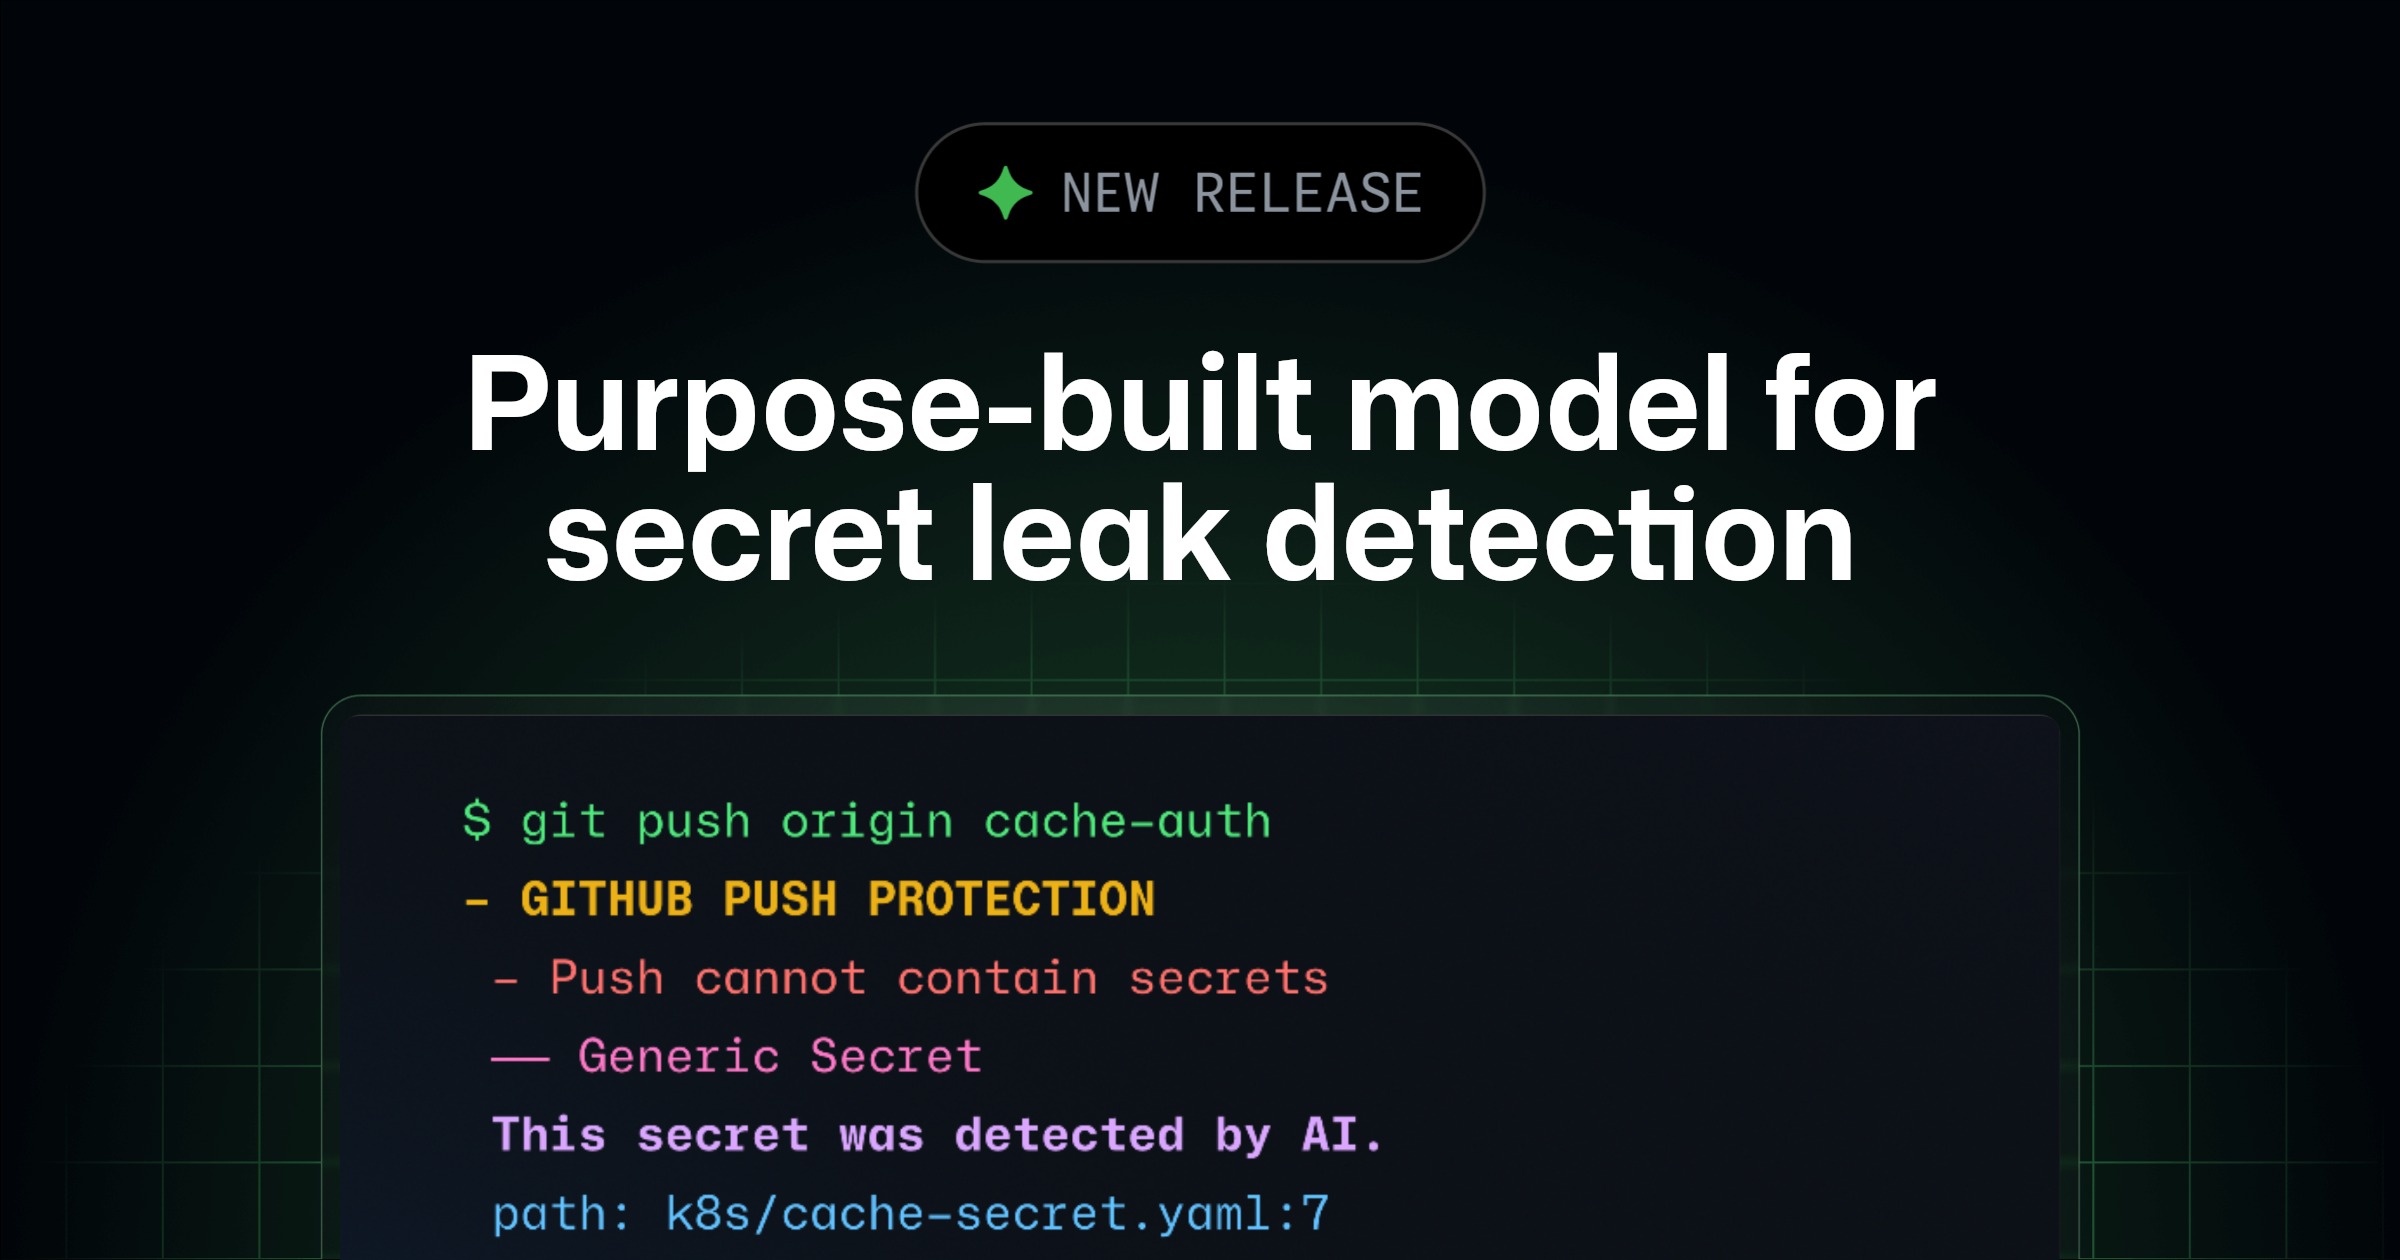
GitHub memperkenalkan model khusus untuk mendeteksi secret yang tidak memiliki pola token yang mudah dikenali. Fokusnya bukan menggantikan seluruh sistem secret scanning, melainkan menutup celah yang muncul ketika kredensial terlihat seperti teks biasa: password di connection string, nilai rahasia dalam manifest Kubernetes, atau isi Dockerfile yang tidak menyerupai token layanan tertentu.
Pengumuman pada 7 Oktober 2026 menyebut model tersebut sebagai classifier yang dilatih bersama Microsoft Applied Sciences. GitHub mengatakan classifier itu membaca konteks di sekitar kandidat secret tanpa menghasilkan kode atau prosa. Dalam pengujian internal, satu batch kandidat dapat diperiksa dalam waktu kurang dari dua milidetik. Kecepatan ini penting karena sebagian pemeriksaan dilakukan di jalur push protection, ketika developer sedang menunggu keputusan apakah perubahan boleh masuk ke repository.
Secret tidak selalu terlihat seperti secret
Secret scanning tradisional sangat kuat ketika penyedia layanan memiliki pola token yang jelas. Kunci API, token akses, dan credential tertentu dapat dikenali melalui bentuk string, awalan, panjang, atau checksum. Masalahnya, banyak rahasia internal tidak mengikuti pola itu. Sebuah password database bisa terlihat seperti rangkaian karakter biasa. Nilai di file konfigurasi juga dapat menyerupai contoh konfigurasi, terutama jika tidak ada nama layanan yang jelas di sekitarnya.
Dokumentasi GitHub menjelaskan bahwa secret scanning kini memisahkan alert default dan generic. Kelompok generic mencakup secret yang ditemukan melalui pola umum atau metode deterministik, termasuk password yang terdeteksi dengan bantuan AI. Push protection sendiri bekerja lebih awal: sistem mencoba menghentikan secret sebelum masuk ke riwayat repository, bukan sekadar memberi tahu setelah commit telanjur tersebar.
Perbedaan waktu ini menentukan biaya respons. Secret yang sudah masuk ke repository mungkin telah tersalin ke clone, cache, log, atau fork. Developer harus menghapusnya dari riwayat dan merotasi credential. Jika push tertahan sebelum perubahan diterima, masalahnya biasanya masih bisa diperbaiki di branch lokal dengan menghapus nilai rahasia atau menggantinya dengan referensi ke secret manager.
Classifier baru masuk ke beberapa jalur
GitHub mengatakan pelanggan yang sudah memakai AI-detected password alerts akan otomatis berpindah ke model baru. Alert hasil pemindaian setelah push tetap termasuk dalam paket GitHub Secret Protection atau GitHub Advanced Security tanpa biaya tambahan. Model tersebut juga direncanakan untuk memeriksa secret di push protection melalui private preview.
Jalur lain datang melalui perintah /security-review di GitHub Copilot CLI dan aplikasi Copilot. GitHub akan menambahkan pemeriksaan dari classifier secret ke review keamanan yang dapat dijalankan sebelum developer melakukan commit, push, atau meminta review pull request. Fitur ini dirancang sebagai pemeriksaan tambahan, bukan pengganti kebijakan repository atau proses rotasi credential.
Ada perbedaan biaya yang perlu diperhatikan. Alert AI yang sudah tersedia tetap termasuk dalam lisensi Secret Protection. Sebaliknya, pemeriksaan opt-in pada push protection dan pemeriksaan secret melalui /security-review akan menggunakan AI Credits ketika tersedia lebih luas. GitHub menyebut penggunaan itu akan dilaporkan di bawah produk Secret Protection. Administrator dapat mengatur akses, kebijakan, serta anggaran, tetapi batas anggaran tidak otomatis menghentikan pemakaian kecuali opsi penghentian penggunaan diaktifkan jika tersedia.
Artinya, fitur keamanan yang tampak kecil dapat memiliki konsekuensi operasional. Organisasi bukan hanya perlu menilai apakah classifier cukup akurat, tetapi juga perlu memutuskan pada tahap mana pemeriksaan berbayar layak dijalankan. Memblokir setiap kandidat secret dapat mengganggu alur kerja jika false positive terlalu banyak. Menjalankannya hanya setelah push mungkin lebih murah, tetapi memberi waktu tambahan bagi credential untuk tersebar.
Kecepatan lebih penting daripada model yang terdengar pintar
GitHub menekankan bahwa classifier ini tidak membuat kode dan tidak menulis penjelasan panjang. Itu keputusan desain yang masuk akal untuk tugas ini. Sistem di jalur push membutuhkan keputusan cepat dan konsisten: kandidat ini cukup meyakinkan untuk dihentikan, atau tidak. Model generatif yang lebih besar mungkin dapat menjelaskan temuan dengan lebih baik, tetapi latensi dan biaya tambahan akan menyulitkan pemeriksaan pada setiap perubahan.
GitHub menyebut classifier ModernBERT dapat menilai kandidat dalam konteks dan berpotensi meningkatkan jumlah secret yang bisa dicegah lebih dari dua kali lipat. Angka tersebut adalah klaim dari pengujian internal, bukan ukuran independen lintas semua repository. GitHub juga belum mengatakan bahwa classifier dapat memahami setiap bentuk kredensial internal atau menggantikan pola yang dibuat organisasi sendiri.
Dokumentasi push protection tetap menempatkan manusia dalam loop. Ketika push diblokir, contributor dapat menghapus secret, memeriksa alasan deteksi, atau meminta pengecualian sesuai kebijakan. Jika seseorang melewati blokir karena secret itu nyata dan akan diperbaiki nanti, GitHub membuat alert yang tetap terbuka. Pilihan bypass bukan alasan untuk membiarkan credential aktif; secret yang sudah terekspos tetap perlu dirotasi atau dicabut.
Perlindungan harus mengikuti laju pembuatan kode
Di blog resminya, GitHub melaporkan bahwa jumlah push publik meningkat 2,84 kali antara kuartal kedua 2024 dan kuartal kedua 2026, sementara push yang membawa credential meningkat 2,59 kali. GitHub juga mengatakan waktu rata-rata untuk mencabut secret secara manual berada di sekitar 40 hari, dengan sekitar seperlima kasus memerlukan lebih dari 90 hari. Angka itu berasal dari data internal GitHub, jadi tidak boleh diperlakukan sebagai ukuran universal seluruh industri. Namun, masalah yang digambarkannya mudah dipahami: semakin banyak kode dibuat, semakin mahal jika setiap kebocoran menunggu pekerjaan manual.
Pergeseran ke coding agent memperbesar alasan untuk memindahkan sebagian perlindungan ke mesin. Agent dapat membuat dan mengubah file dalam jumlah besar, tetapi tidak selalu memahami apakah sebuah string adalah credential sungguhan, contoh dummy, atau nilai yang hanya aman di lingkungan tertentu. Pemeriksaan kontekstual di titik push dapat menjadi pagar tambahan sebelum kecepatan agent berubah menjadi insiden.
Tetap saja, classifier bukan pengganti secret manager, rotasi credential, pembatasan izin, atau review konfigurasi. Ia juga tidak membuat repository yang sudah pernah membocorkan secret menjadi aman secara otomatis. Nilai utama rilis ini ada pada perluasan deteksi ke secret yang bentuknya tidak khas, dengan latensi cukup rendah untuk dipasang di jalur kerja sehari-hari. Pertanyaan berikutnya adalah seberapa baik akurasinya ketika digunakan pada kode nyata, berapa banyak false positive yang muncul, dan apakah organisasi bersedia membayar untuk pemeriksaan tambahan yang berjalan pada skala besar.
Sumber - GitHub Changelog, “Purpose-built model for leaked secret detection” (7 Oktober 2026): https://github.blog/changelog/2026-10-07-purpose-built-model-for-leaked-secret-detection/ - GitHub Blog, “Secret protection must scale with software” (7 Oktober 2026): https://github.blog/ai-and-ml/github-copilot/secret-protection-must-scale-with-software/
Sumber tambahan: - GitHub Docs, “Push protection”: https://docs.github.com/en/code-security/concepts/secret-security/push-protection - GitHub Docs, “Supported secret scanning patterns”: https://docs.github.com/en/code-security/reference/secret-security/supported-secret-scanning-patterns